
 この画像を大きなサイズで見る
サイバー攻撃による被害が拡大している昨今、、私のところにも、毎週のように「お客様のデータが漏えいした可能性があります」と、様々な企業からメールが届いている。
そのたびにパスワードを変えるハメになるのだが、管理するのが面倒くさいからつい、覚えやすいものを使ってしまいがちだ。
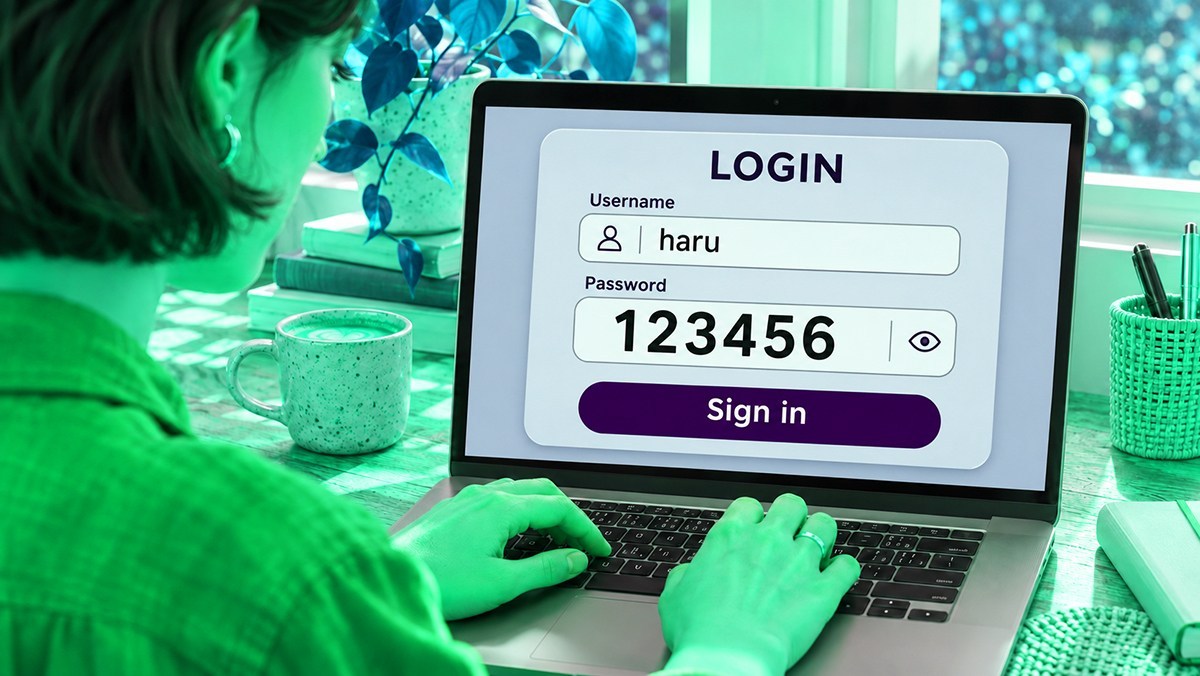
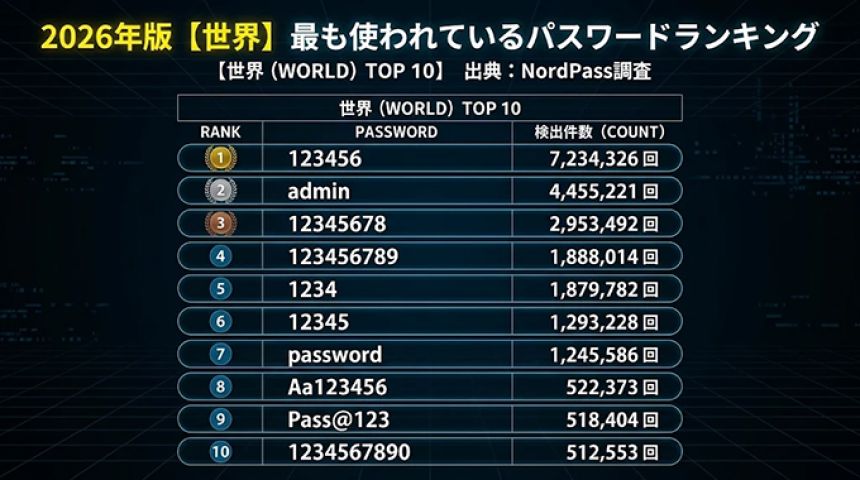
覚えやすものはつまり、解読されるのも簡単なんだけど、人間の本質というか、脳のリソース節約というか、2026年、世界で最も使用されたパスワードは「123456」であることがパスワード管理ツールを提供する「NordPass」の調べにより判明した。
123456は過去8年で7回首位だという。ちなみに今年、日本で一番使用されたパスワードは「pass1111」だった。では結果を見ていこう。
参考文献:
- Top 200 Most Common Passwords | NordPass
覚えやすさを優先した結果、123456が1位に
パスワードを忘れてしまうと面倒なことになる。再設定が可能ではあるが、急いでいるとわちゃわちゃするし、忘れないにこしたことはない。
だもんだからどうしても覚えやすさを重視してしまう。その結果、単純なパスワードを使いまわししがちだ。
NordPass社は毎年、サイバー攻撃やデータ侵害で流出した情報を集計し、人々がどのようなパスワードを使っているのかを調査している。
2026年の最新レポートによると、世界のユーザーが最も多く使用しているパスワードの1位は「123456」だった。
同社が調査を始めてからの8年間で、この数字の文字列は7回も1位になっている。
上位3つは「123456」「admin(管理者)」「12345678」が占めている。この上位3つの順位は、8年間まったく変動していない。
さらに今年は極端に短い「1234」が新たにトップ10へ入り、昔から定番の「password」が6位から7位へ移動した。
専門家が長年にわたってセキュリティの警告を発しているにもかかわらず、人々は依然として推測しやすい文字列を選び続けている。
 この画像を大きなサイズで見る
日本のパスワード1位は「pass1111」、アニメの影響も
この調査は44カ国で実施されており、国ごとのデータもプルダウンメニューから選択することで見ることができる。
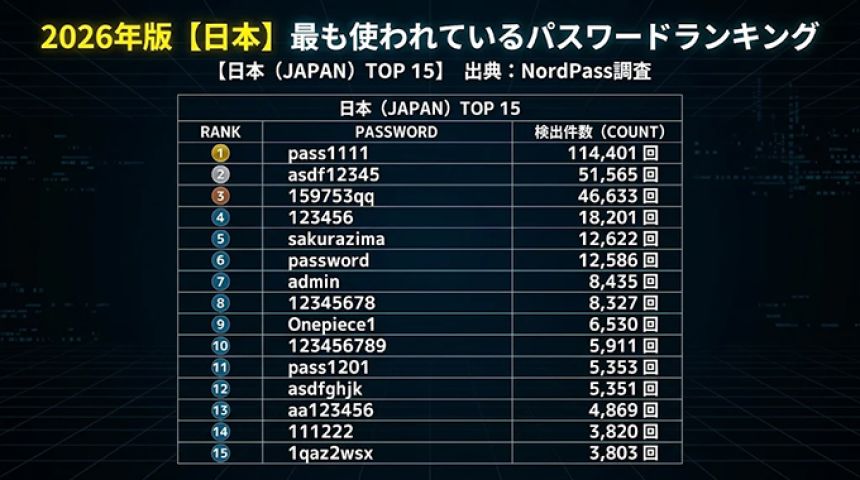
日本国内の2026年のランキングを見ると、1位は「pass1111」だった。
続いて2位はキーボードの配列をそのまま打つ「asdf12345」、3位は「159753qq」、4位は「123456」となっている。
日本独自の傾向として、5位には「sakurazima(桜島)」、9位には「Onepiece1(ワンピース)」がランクインした。
身近な地名や趣味、人気のアニメやゲームなど、ポップカルチャーに関連する文字をパスワードに選ぶというのは世界的な傾向でもある。
2000年代初頭は「minecraft(マインクラフト)」、近年は「skibiditoilet(スキビディトイレ)」がパスワードに使用されている。
 この画像を大きなサイズで見る
AIによるパスワード高速解読の脅威
NordPass社は、123456はもちろん、簡単で覚えやすもの、ポップカルチャー関連の文字をパスワードに設定する行為を危険視している。
サイバー攻撃者はログインを突破するため、過去に流出したパスワードやよく使われる単語を集めた「パスワード辞書」を使用する。
流行しているワードは予測しやすいため、すぐにこの辞書リストへ追加されてしまう。
さらに近年はAI技術が飛躍的に進歩し、パスワードの解読速度が劇的に上がっている。
文字列を不規則に変換して安全性を高める「ハッシュ化」という技術を使ったパスワードであっても、AIは簡単に元の文字を計算して読み解てしまう。
過去のデータ漏洩で流出したパスワードを別のアカウントで使い回していると、AIを利用した攻撃によって数秒で突破されてしまうのだ。
 この画像を大きなサイズで見る
アカウントを守るために私たちが今できる対策
単純なパスワードを使用する危険性は広く認知されている。
イギリスでは2024年4月、スマートデバイスに対して「12345」などの安易なパスワード設定を法的に禁止する法律が施行されている。
NordPass社は、指紋や顔認証を利用する生体認証や「パスキー」などへの移行や、スマートフォンへのSMS認証を組み合わせる「多要素認証(MFA)」を有効にするよう呼びかけている。
どうしてもパスワードが必要なサービスでは、ランキングにあるような数字の羅列や流行語を避ける必要がある。
Googleが提供するchromeのブラウザでは、パスワードチェックアップ機能があり、これまで使用しているパスワードの危険性を診断してくれる。
私の場合、過去20年以上に渡って、いろんなサイトやサービスにアカウントを作った結果、収拾のつかない膨大な数のログインIDとパスワードがあって、泣きながら整理したんだけど、もうそのサイト自体が存在しなこともあり、ログイン自体ができなくなってたりするもんだから、泣きそうと吐きそうが入り混じって嗚咽が止まらないよロンリネス。
そうしている間にメールには「お客様の個人情報が漏えいしたおそれがあります」ってくるしもぅううう!!
Grimtron 生体認証金庫 約9kg 指紋認証・暗証番号・鍵対応 セーフボックス | 約14Lの大容量収納。可動棚で収納を自由に調整でき、バックライトテンキー・LEDライト・静音モードで快適に使用できます
このPRリンクから注文に進んだ場合、販売サイトからカラパイアに紹介料が支払われることがあります。紹介料が発生した場合は、サイト運営の継続と記事制作の資金として活用いたします。





それ再会する時の合言葉にしましょう
一時期日本で2501がパスワードのトップになったらしいぞ
何時かは、114514が1位になる時が来るんですかねぇ…
電脳社会に成ってパスワードて、そんなアホな
パスワードではないがiCloudのメールアドレスが流出しまくったので変えようかなと思ったが、
一旦サブのアドレスで登録し直したあと
流出しまくった主メールアドレスを変更して
また全ての会社をそれに設定し直さなきゃ行けないのが面倒過ぎて結局止めてしまったな。
エイリアスで登録したアドレスを主メールアドレスに格上げ出来たら楽なんだけど。
パスワードの使いまわしはやめろと言われ
パスワード変更しろとも言われる
覚えやすいパスワードも使うなと言われる
数字や記号を入れないと駄目だと言われる
ノートにパスワードを書き留めても文句言わないでくれ
そのノートを誰にも見られないようにすれば悪くない方法ですよ。 燃えたり、虫に食べられたりしなければ保存性も閲覧性も悪くありません。 他に気を付けるべきことは写し間違わないこと、きれいに書いておくことでしょう。 できればフリガナをつけておいて l と 1 と I (小文字のエルと数字の一と大文字のアイ)や 5 と S と s 、2 と Z と z 、 o と O と 0 等々のように混同しやすい文字を区別できるようにしておくとあとで後悔しにくくなると思います。 まれにハマるのが、記号の位置が入力端末によって違う場合ですかね。 日本語の Windows パソコンだと Shift を押しながら「2」では「 ” 」(ダブルクオーテーション)ですが、英語配列だと Shift +2 は「 @ 」(アットマーク)だったりします。 元に戻ると紙に書いてしまっておくというのは悪くないですよん 💛
誕生日なんて良くよな
情報漏洩が当たり前になった今の時代、パスワードなんてあってもなくても同じようなもの
日本では114514も多いそうな
810893?
伊東~に行くなら♬
つまるところ「安易なパスワードにして情報が盗られるリスク」と
「複雑なパスワードにして自分が忘れるリスク」とのせめぎ合いよな
暗証番号って限定する時点で、すぐ特定されてダメなんだと思う
せめて文字、記号、顔文字も混ぜれるようにしないと
Keepassつかっているおじさん
LastPass
あ、えっとパスワード書いたメモ書きどこいったっけ…
AIによる総当たり試行数はそれが数億回でも余裕でこなすから
どれだけパスワード複雑化しても10秒持たないよな…
自分6桁のpassだと122333もよく使うな。
後passワードで長い場合(12桁以上)住所を使うようお客に勧めた事有るな。
例えば南区○○とかをローマ字で番地まで使うと英数どっちも入れろってサイトで簡単にクリアするからな。知らない第三者にはほぼ検討つかないし。(笑
個人的な任意の数字+サイト名+任意の英字
でサイト名だけ使い回すといいよ!って情シスから回覧板まわってきて、それからそうしてる。
誕生日や名前とかじゃなく例えば社員番号下6桁とか予測つきにくい数字がよいとか。
英字も単語のどこか一つだけ大文字にしておく
123@456+サイト名の4文字とか+kaRapAia
とかでサイト名以外使い回すんだそう。
だいぶ管理しやすくなったし漏洩告知も来なくなった
アカウント作成する時、ブラウザに「ランダムでセキュリティが高いパスワード自動生成しまっせ!」って提案されるけど結局いつも使ってるパスワードにしちゃう
ブラウザやら端末変えたらログインできなくなっちゃうじゃんって思って
デンマーク政府「パスワード?うーん…123456でええやろ!」
昭和のオヤジは8823 昔、エンタープライズ号シリーズ(USS・・)でアカウントを取得しようとしたらすべて。他人が取得済みだった。
ログアウトせずパスワードを忘れて、業者に7万円払って解除してもらったアホはうちの息子です(-_-;)
アプリ使って管理するのが一番現実的かな
捨て垢も相当数含まれてる気はする
どうでもよさそうに思えるけど、踏み台に使われるから捨て垢でも使い終わったら消そうな